一家公司把十年合同扫描件全放进了共享盘,全员可见,直到某天销售离职带走了全部客户合同报价,管理层才发现「电子化」变成了「裸奔」。电子档案的调阅权限不是 IT 细节,是风险防线。这篇教程给一套可直接抄作业的做法:四级密级、四类岗位、一张对照表,配完半天不用,越权申请从入口就被拦住。
一、先把档案分四级:密级是权限的地基
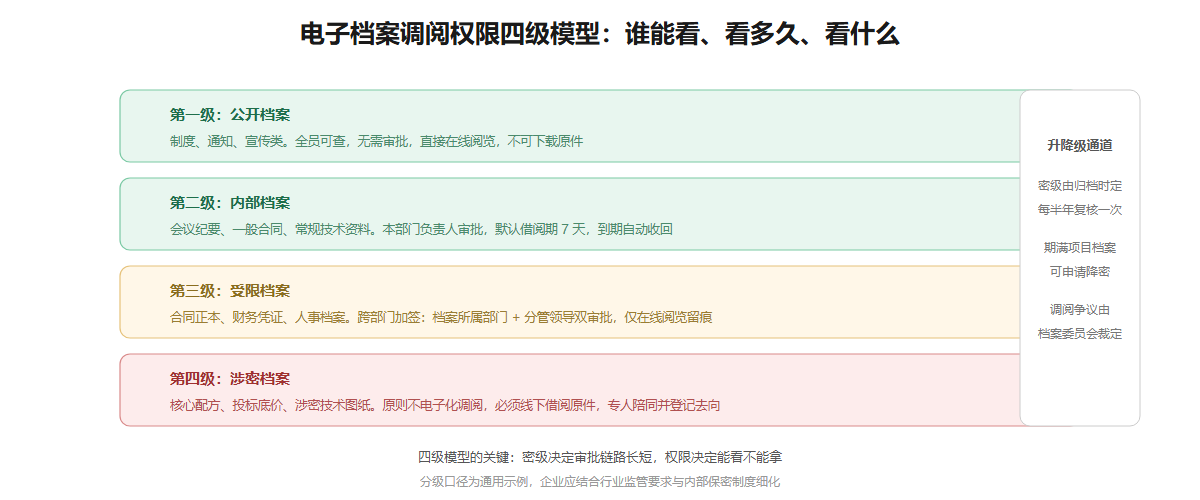
权限设置的第一步不是点系统,是给档案定密级。级都不分,权限就是一笔糊涂账。建议四级起步,字段简单,全员可理解。
1. 公开档案
制度、通知、宣传物料。全员可查,无需审批,在线看即可,原件下载另走流程。
2. 内部档案
会议纪要、一般性技术资料。部门负责人审批后可在线阅览,默认 7 天有效期,到期自动收回权限。
3. 受限档案
合同正本、财务凭证、人事档案。跨部门加签:所属部门加分管领导双审批,原则上只在线阅览、全程留痕,不开放批量下载。
4. 涉密档案
核心配方、投标底价、涉密图纸。原则不进电子调阅范围,系统里只登目录和借阅审批,原件线下借,专人陪同并登记去向。
二、再定四类岗位:按岗位配,不按人名配
密级定了,谁来批、谁能看,靠岗位规则。核心原则:权限跟着岗位走,人动岗动规则不动。
| 岗位 | 公开 | 内部 | 受限 | 涉密 |
|---|---|---|---|---|
| 普通员工 | 直接看 | 部门负责人批 | 双审批·仅阅览 | 不可申请 |
| 部门负责人 | 直接看 | 直接看 | 审批后可借 | 不可申请 |
| 档案管理员 | 管理 | 管理 | 可出库·留痕 | 双人复核开柜 |
| 分管领导 | 直接看 | 直接看 | 审批后可借 | 审批+线下借 |
这张表建议直接贴在档案室墙上,同时作为系统权限配置的依据。有争议的条目,交由公司档案委员会或分管领导裁定,别让档案员一人扛。
三、四步配置怎么落地
思路清楚了,配置本身不复杂,四步走。
- 分密级:存量电子档案批量打标,标不清的默认从高;
- 定岗位:按上表建四条权限规则,审批流按密级自动分流;
- 设时限:调阅权限默认有效期,到期自动收回,续期重新申请;
- 留日志:开启全程审计,阅览、下载尝试、审批动作全部留痕。
用低代码平台的话,这四步都是在表单和流程里拖拽配置,半天之内能完成。密级字段建议加「半年复核」提醒,项目结束、合作到期的档案该降密的降密,权限体系才不会越攒越死。
四、上线前后效果差多少
按同类企业的常见量级,权限体系配完之后的变化集中在三处:
- 越权申请在提交环节就被拦截,不再流到审批人面前(上线企业内部统计,拦截率约九成的越权尝试属误操作);
- 权限误配率约降八成,因为规则按岗位批量生效,不用逐人点选;
- 涉密电子件外流风险显著下降,涉密类原则上不进电子调阅,从源头切断。
数据为常见量级的中位示意,不是承诺值。但有一点确定:出事之后的追责,有审计日志和没有,是两种完全不同的处境。
五、三个高频误区
1. 图省事给全员开「一律可见」
这是共享盘裸奔的翻版。哪怕先只分「公开/非公开」两级,也比不分强。
2. 权限只放不收
项目结束后忘了收回临时权限,半年后离职员工账号还能登录。有效期到期自动收回这条规则,就是防这个的。
3. 涉密档案也挂线上「方便查阅」
方便和风险成正比。涉密档案管理铁律:线上只走审批和登记,原件线下借、专人陪同。这一条在任何系统里都不该妥协。
配置工具上,一档一码的借阅管理方案支持按密级自动分流审批链路和到期收回,对照表里的规则基本能直接落进去。权限这件事,配的时候花半天,出事的时候值千金。
常见问题解答
Q1:公司不大,四级密级会不会太复杂?
可以先简化成两级:公开和非公开,跑顺后再细分到四级。关键是先有「分级」这个动作,级别数量可以逐步演进,不要一步到位追求完美。
Q2:在线阅览和下载权限应该分开设吗?
应该。受限及以上密级建议只开在线阅览,不开原件下载;确需下载的单独走审批并打水印。阅览和下载的风险等级完全不同。
Q3:员工离职,他的调阅权限怎么处理?
权限跟着岗位走的好处就在这:离职时移除岗位挂靠,全部权限自动失效。如果之前有单独加授权限,离职流程里要加一步权限清单核对。
Q4:调阅有效期设多长合适?
内部档案常用7天,受限档案3到5天,到期可申请续期。原则上短期多次授权优于一次长期授权,权限停留时间越短风险越小。
Q5:审计日志要保留多久?
建议不少于三年,与档案利用记录的保存要求对齐。日志只增不删,存储成本不高,但追责和迎检时是关键证据。
Q6:涉密档案为什么不建议电子化调阅?
电子件可截屏、可转发,传播不可逆。涉密档案的通行做法是系统只管审批和登记,原件线下借阅、专人陪同,从物理环节控制风险。